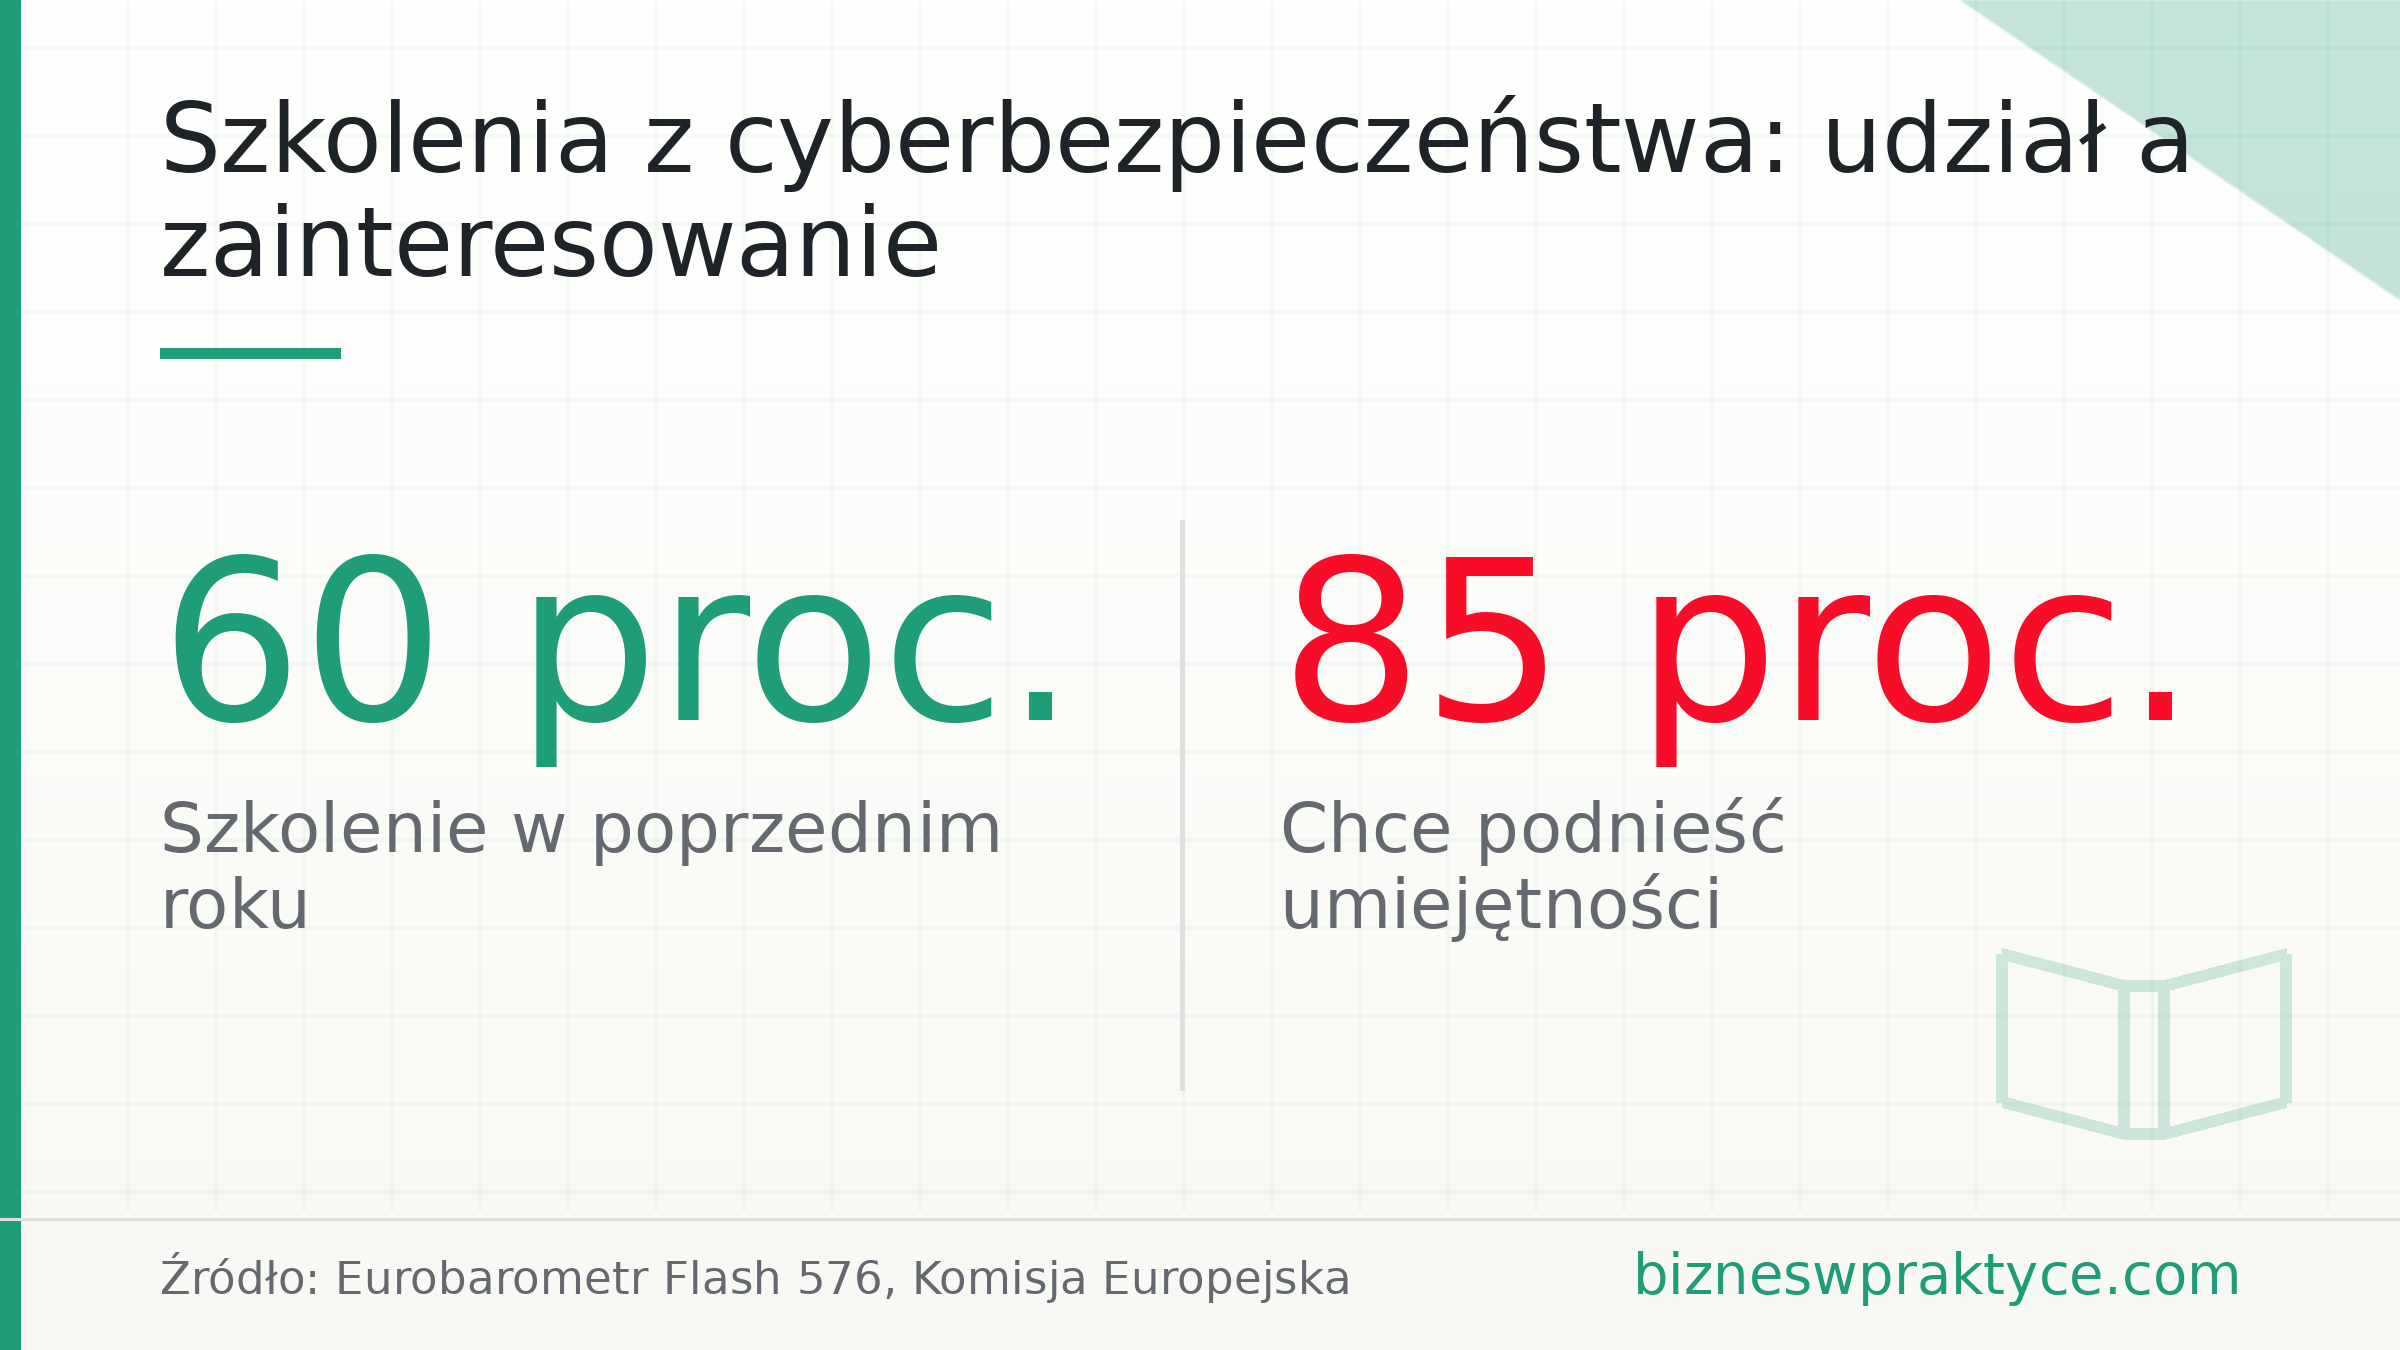
85 proc. pracowników w UE ankietowanych przez Eurobarometr chce poprawić swoje umiejętności w zakresie cyberbezpieczeństwa. Szkolenia z cyberbezpieczeństwa w poprzednim roku przeszło 60 proc. badanych, a główną barierą okazał się brak czasu.
Dane pochodzą z badania Flash Eurobarometr 576, które Komisja Europejska opublikowała 30 września 2026 r., na start Europejskiego Miesiąca Cyberbezpieczeństwa. Ankietę online przeprowadzono między 27 kwietnia a 8 maja 2026 r. na próbie 25 747 obywateli UE z 27 państw członkowskich.
Szkolenia z cyberbezpieczeństwa rzadsze w mniejszych organizacjach
W mniejszych organizacjach udział w szkoleniach gwałtownie spada. Podstawowe nawyki cyberhigieny, jak sprawdzanie nadawcy przed kliknięciem w link czy silne hasła, są według badania powszechne. Pracownicy stosują je jednak niespójnie, a wyraźnie częściej robią to starsi. Z wiekiem rośnie też świadomość ryzyka. Komisja wskazuje więc potrzebę szkoleń skierowanych zwłaszcza do najmłodszych pracowników w wieku 15–24 lata.
Wiedzą, co jest ryzykowne, ale nie zawsze tak działają
Pytania o ryzykowne zachowania dotyczyły osób, które w pracy korzystają z systemów i narzędzi cyfrowych. Aż 76 proc. z nich uznało za ryzykowne klikanie w linki od niesprawdzonego nadawcy. Jedno hasło do konta prywatnego i firmowego za ryzyko uważa 74 proc., a publikowanie w mediach społecznościowych informacji o pracy – 69 proc. Większość wie też, że podejrzane e-maile należy zgłaszać, a aktualizacje oprogramowania instalować.
Deklaracje dotyczące codziennych zachowań wypadają słabiej. Podejrzane e-maile potrafi rozpoznać, według własnej oceny, 72 proc. badanych. Nadawcę przed otwarciem linków sprawdza jednak około 54 proc., a komputer przy odejściu od stanowiska zawsze blokuje tylko 50 proc.
Z jakimi zagrożeniami stykają się pracownicy
Trzech na czterech pracowników w UE spotkało się w pracy z podejrzanymi e-mailami, wiadomościami lub linkami. Pytania o incydenty obejmowały sześć miesięcy przed badaniem. Najczęściej był to phishing, zgłoszony przez 39 proc. badanych. Tylko 18 proc. stwierdziło, że – o ile im wiadomo – ich organizacja nie doświadczyła żadnego cyberincydentu. Większość ankietowanych ocenia ochronę w swojej organizacji jako skuteczną. Według badania kluczowe środki cyberbezpieczeństwa wdrożyła jednak tylko około połowa organizacji, a jedna czwarta dopiero to planuje.
„Dobra higiena cyberbezpieczeństwa, taka jak stosowanie silnych haseł, sprawdzanie nadawców przed otwarciem linków i zgłaszanie podejrzanych wiadomości, musi stać się częścią codziennej praktyki” – podkreśliła Henna Virkkunen, wiceprzewodnicząca wykonawcza Komisji Europejskiej. Według niej Komisja pracuje nad wzmocnieniem umiejętności i poprawą gotowości. Niedoborem wykwalifikowanych kadr w tej dziedzinie zajmuje się na poziomie UE Akademia Umiejętności w dziedzinie Cyberbezpieczeństwa.
Źródło: Komisja Europejska, komunikat prasowy IP/26/2020
Fot. Iftikhar Alam / Freepik